Agentの認可はtaskでなくcampaignで見る
1回ずつは無害なtool callの積み重ねをどう認可・監査するか。task・workflow・campaignの3階層を置き、認可をworkflowに、相関監査をsession横断に置く整理と、自リポのhookが単発判定しかしていなかった測定を載せる。
AI開発の検証室 編集部
読了時間 約18分
読み込み中...
6 件の記事が見つかりました
1回ずつは無害なtool callの積み重ねをどう認可・監査するか。task・workflow・campaignの3階層を置き、認可をworkflowに、相関監査をsession横断に置く整理と、自リポのhookが単発判定しかしていなかった測定を載せる。
Agentのegress(外向き通信)をどこまで許すか。コミット済みの設定で見つけた前方一致のgh apiとCIのキー受け渡しを塞いだ記録と、宛先・DNS・credential・監査・例外を1枚に書く書式、監査スクリプトを載せる。

危険なコマンド名を列挙しても被害範囲は狭まらない。deny 19件を数え、危険コマンドを止めるはずのフックが本番の payload 形状では1件も止めていなかった実測を修正前後の対照つきで記録。

規約も権限もガードも整備したのに効いている実感がないのは、宣言と実効が乖離しているから。乖離の4類型と、自分のリポジトリで乖離を検出する45分の実測手順、CI・hook で継続検知に載せる方法を解説。
MCPのallowlist粒度・scope命名・組織導入の3点を判断軸で整理する。既存のMCP分離アーキ記事と合わせて読むと効果が高い。MCP権限の本丸は「allowlistの粒度」と「scope命名」の2つ
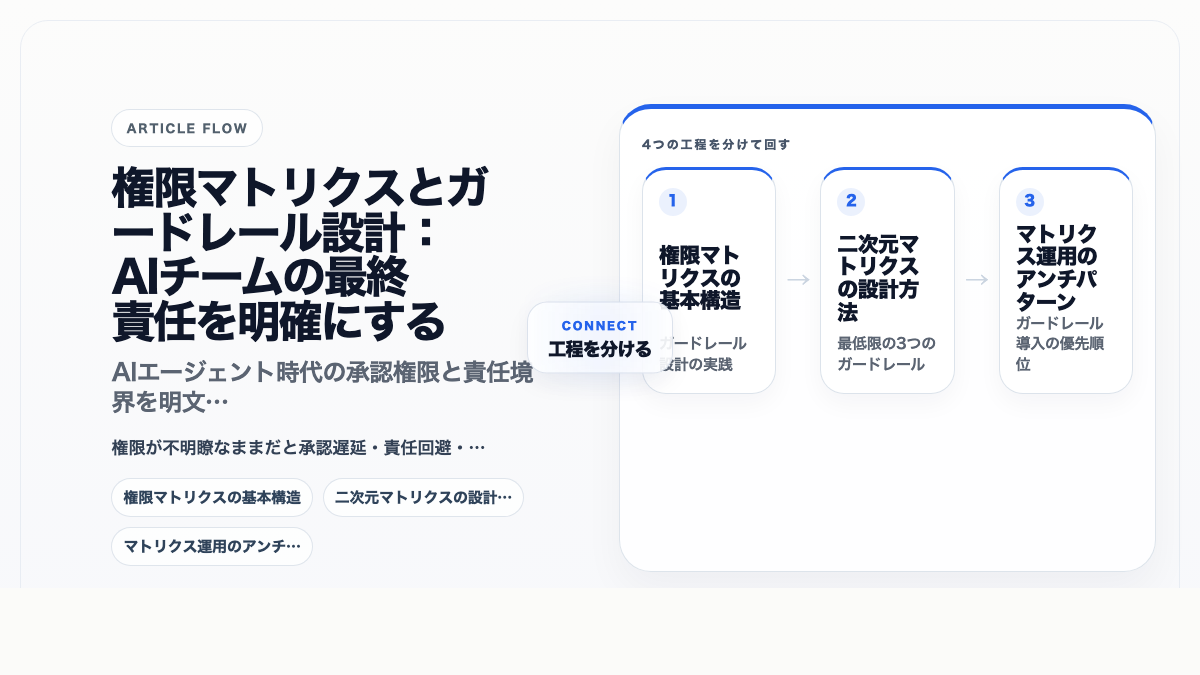
AIエージェント時代の承認権限と責任境界を変更種別×役割の二次元マトリクスで明文化する、チーム運用のための実践ガイド。AIエージェントがコードを書き、PRを出し、デプロイまで自動化される時代。便利な反面、「この変更は誰が最終承認するのか」